SSH ir RDP naršyklėje
Terminalas ir nuotolinis darbalaukis be VPN ir papildomų programų inžinieriaus kompiuteryje.
PAM platforma Linux ir Windows serveriams
Kontroliuokite SSH ir RDP prieigą prie serverių vienoje vietoje. „Bastion“ užtikrina laikinus prisijungimo leidimus, sesijų įrašymą ir automatizuotą slaptažodžių rotaciją. Platformoje taip pat integruotas centralizuotas serverių atnaujinimų diegimas. Serveris veikia jūsų tinkle, o agentai jungiasi tik į išorę – be jokių atvirų įeinančių prievadų (angl. inbound ports).
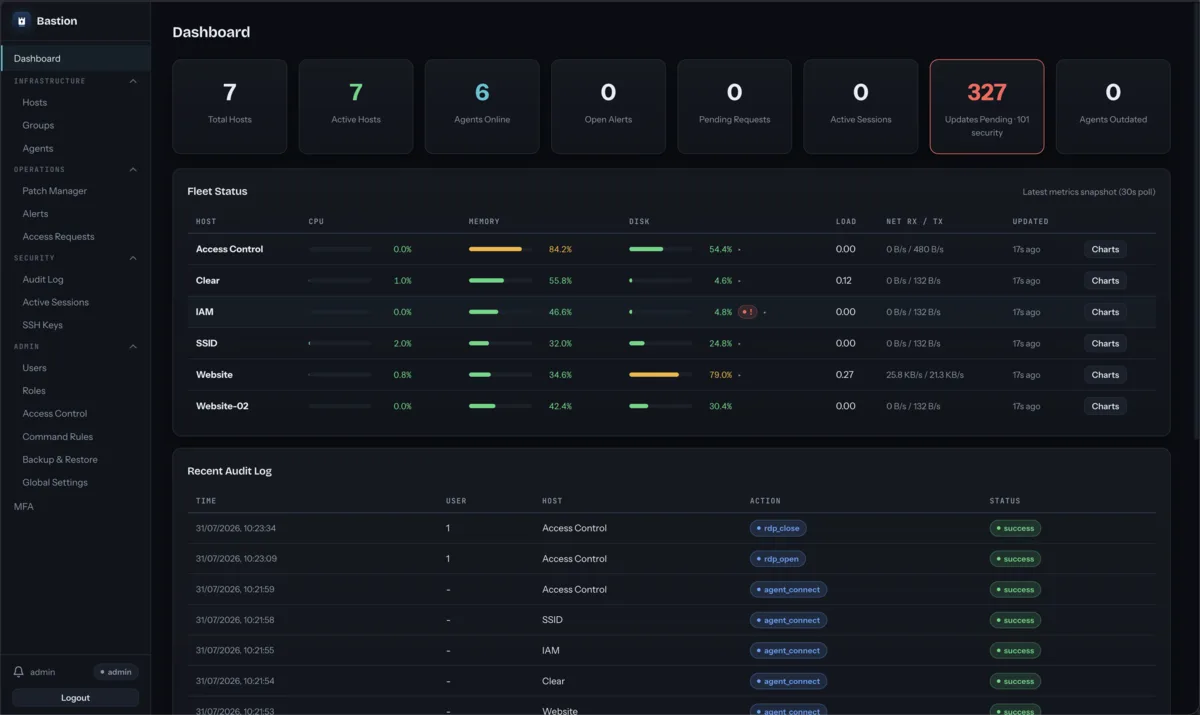
Ryšio modelis
Kiekviename valdomame serveryje veikia „Bastion“ agentas, kuris pats inicijuoja ryšį su centriniu serveriu jūsų infrastruktūroje. Kadangi naudojamas tik išeinantis ryšys, jums nereikia atverti jokių naujų įeinančių prievadų. Administratoriai prieigą, sesijų įrašus ir patvirtinimus patogiai valdo per naršyklę.
Prieigos procesas
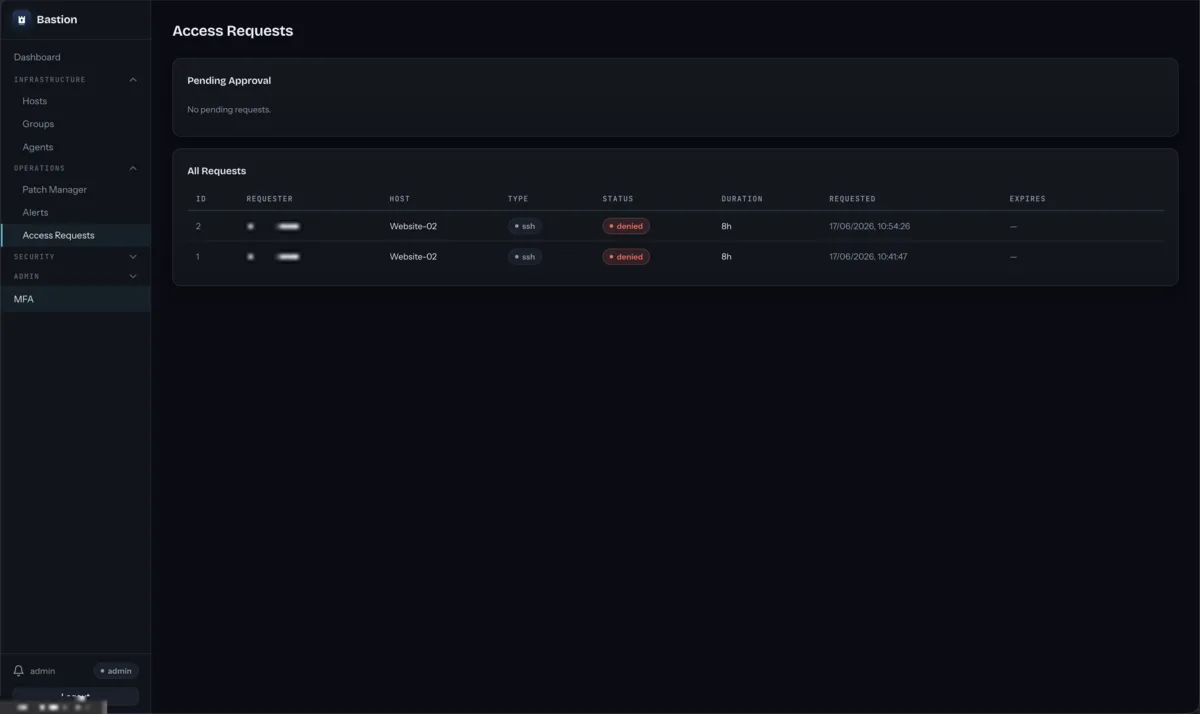
Inžinierius pasirenka serverį ir paprašo prieigos nurodytam laikui.
Administratorius patvirtina arba atmeta užklausą. Sprendimas iškart fiksuojamas audito žurnale.
SSH ar RDP sesija atidaroma tiesiai naršyklėje. Visas procesas įrašomas, o esant poreikiui – stebimas realiu laiku.
Pasibaigus laikui, prieiga automatiškai nutrūksta. Įrašas ir audito logai išsaugomi vėlesnei peržiūrai.
Galimybės
Terminalas ir nuotolinis darbalaukis be VPN ir papildomų programų inžinieriaus kompiuteryje.
Prieiga suteikiama tik tada, kai jos reikia, ir išsijungia pati.
Kiekviena SSH ir RDP sesija įrašoma saugumo incidentų tyrimams.
Aktyvią sesiją administratoriai gali stebėti realiu laiku.
Paskyrų slaptažodžiai keičiami automatiškai ir saugomi tik užšifruoti.
Įvykiai susieti grandine, todėl logų neįmanoma nepastebimai pakeisti.
Audito įvykiai lengvai perduodami į jūsų naudojamą SIEM sistemą.
Vaidmenys (angl. roles) tiksliai apibrėžia, kas mato konkrečius serverius ir gali prie jų jungtis.
Produkto ekranai
Tikri ekranai iš veikiančios aplinkos. Dalis duomenų užmaskuota.
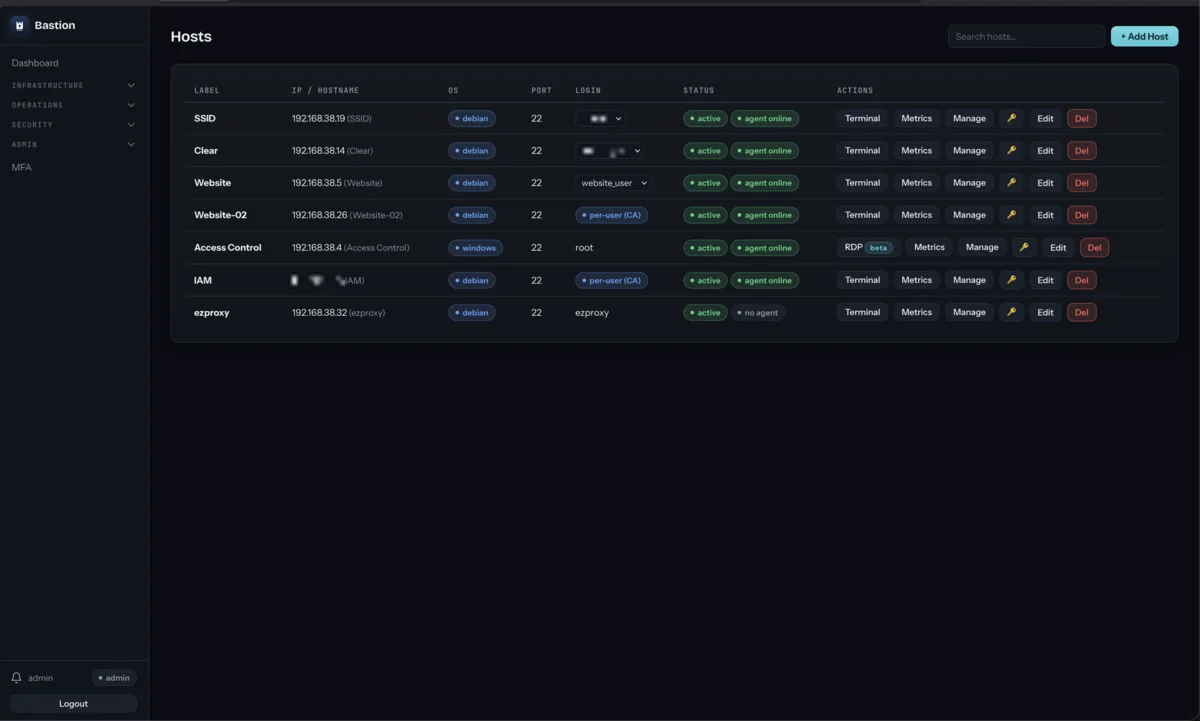
Prižiūrimi Linux ir Windows serveriai, prisijungimo paskyros ir agentų būsena viename lange. Iš čia atidaromas terminalas arba RDP darbalaukis.
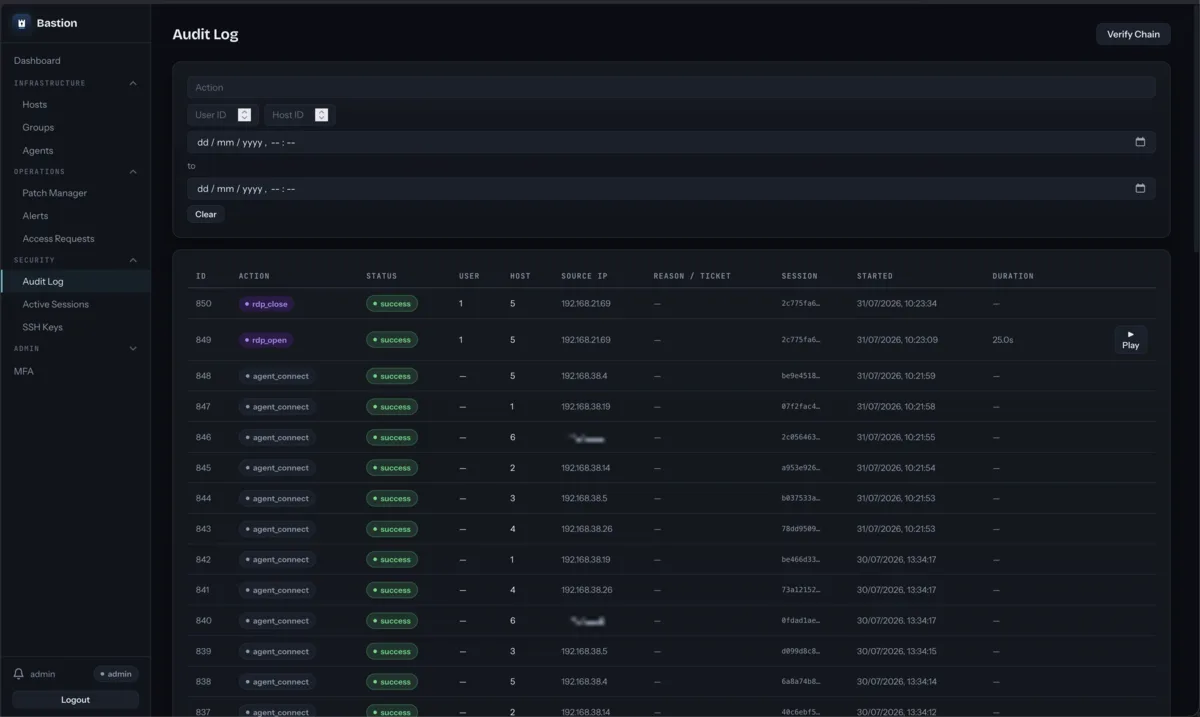
Kiekvienas prisijungimas ir veiksmas su šaltinio IP, sesijos identifikatoriumi ir laiku. Įrašytą sesiją galima paleisti tiesiai iš žurnalo eilutės.
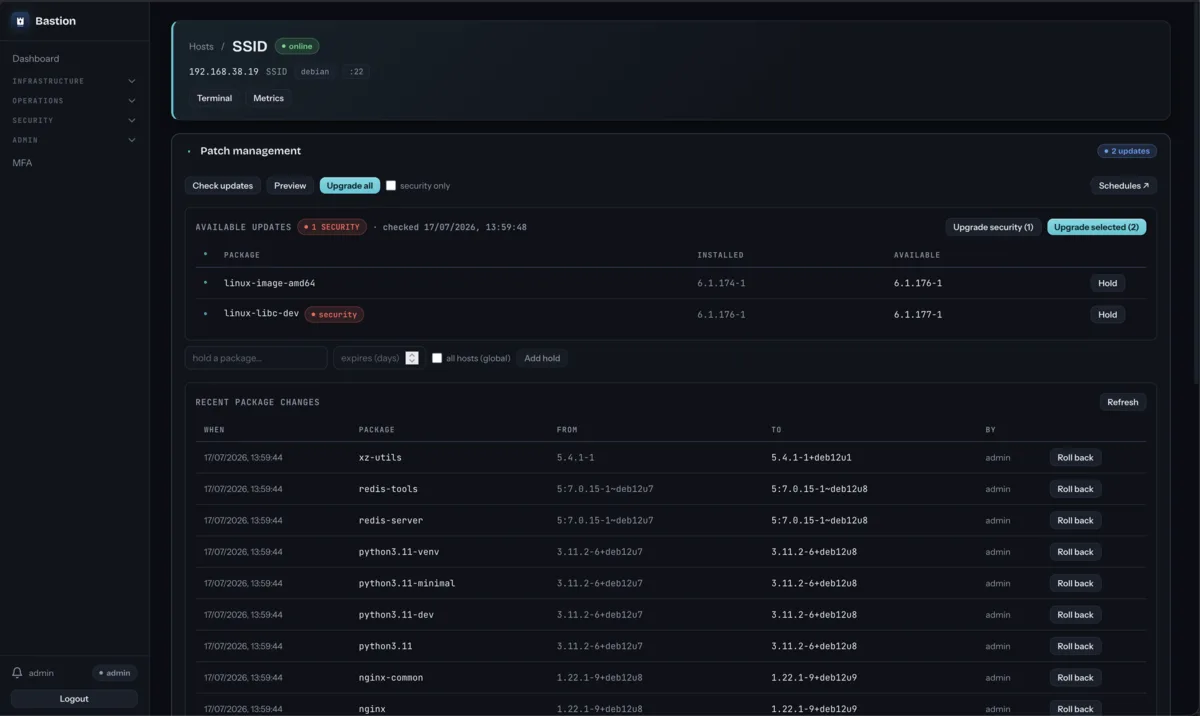
Pasiekiami atnaujinimai su saugumo žymomis, paketų sulaikymas ir paskutinių diegimų istorija su galimybe grąžinti ankstesnę versiją.
Serverių priežiūra
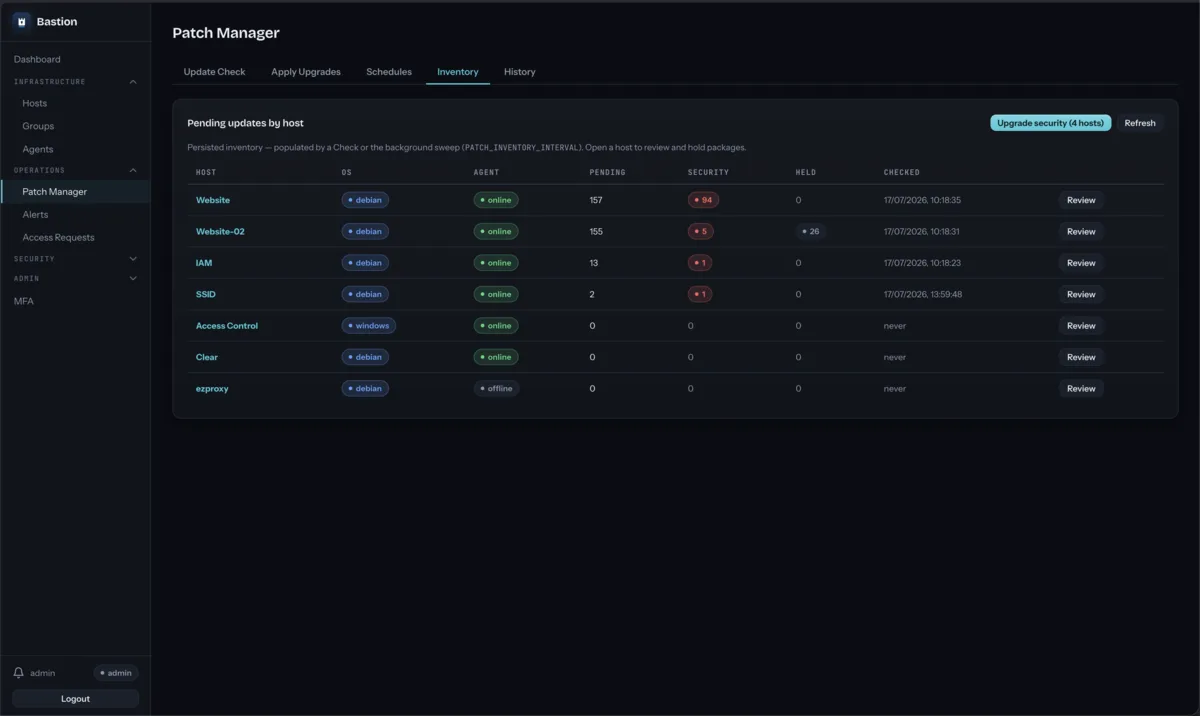
Trūkstamus „Linux“ paketų ir „Windows Update“ atnaujinimus matote vienoje suvestinėje. Sistema rodo laukiančius paketus, saugumo lygį ir paskutinio patikrinimo datą. Diegimą paleidžiate centralizuotai, todėl papildomo atnaujinimų įrankio tiesiog nebereikia.
Kodėl Bastion
Tai PAM sprendimas komandoms, kurioms nereikia sunkios, daugiamodulės enterprise platformos. Sesijų įrašai, laikina prieiga ir susietas auditas užtikrina atsekamumą ir padeda atitikti NIS2 direktyvos reikalavimus.
| Funkcija | Rankinis VPN / „Jump host“ procesas | Atskiri prieigos ir atnaujinimų įrankiai | „Bastion“ |
|---|---|---|---|
| Prieigos suteikimas | VPN paskyros ir raktai administruojami rankiniu būdu. | Teisės derinamos keliose sistemose atskirai. | Užklausa ir patvirtinimas vienoje sąsajoje. Prieiga terminuota. |
| Sesijų matomumas | Įrašų dažniausiai nėra, kliaujamasi tik serverio logais. | Gali prireikti atskiro įrankio sesijų fiksavimui. | SSH/RDP sesijos įrašomos. Galima peržiūra ir tiesioginis stebėjimas. |
| Audito žurnalas | Duomenys išsibarstę per kelis įrenginius ir mazgus. | Kiekvienas įrankis rašo atskirus logus, sunku sujungti vaizdą. | Vienas susietas žurnalas su tiesioginiu eksportu į SIEM. |
| Atnaujinimai | Diegiami rankiniu būdu arba skirtingais skriptais. | Reikalinga atskira patch valdymo sistema. | „Linux“ ir „Windows“ atnaujinimai valdomi toje pačioje sąsajoje. |
| Diegimo apimtis | Reikalauja tinklo ir ugniasienių konfigūravimo. | Kelios skirtingos sistemos, reikalaujančios atskiros priežiūros. | Vienas vykdomasis failas, neįkyrūs agentai, patys prisijungiantys prie serverio. |
Palyginimas apibendrintas: konkreti eiga priklauso nuo jūsų dabartinės infrastruktūros.
Kaip pradėti
Užtenka vieno vykdomojo failo ir „MariaDB“ duomenų bazės jūsų virtualioje mašinoje.
Agentas pats prisijungia prie centrinio serverio, todėl ugniasienėje įeinančių prievadų atverti nereikia.
Prisijunkite per naršyklę, patvirtinkite pirmąją prieigos užklausą ir peržiūrėkite įrašą audito žurnale.
Techniniai klausimai
Ne. Agentas pats inicijuoja išeinantį ryšį su Bastion serveriu, todėl įeinančių prievadų dėl Bastion atverti nereikia.
Bastion serverį diegiate savo infrastruktūroje, virtualioje mašinoje su MariaDB duomenų baze. Sesijų įrašai ir audito žurnalas lieka jūsų tinkle.
Ne. SSH terminalas ir RDP darbalaukis atsidaro naršyklėje.
Inžinierius pateikia užklausą, administratorius patvirtina arba atmeta. Terminui pasibaigus prieiga išsijungia automatiškai, o užklausa ir sprendimas lieka audito žurnale.
Taip. SSH ir RDP sesijos įrašomos; įrašą galima peržiūrėti vėliau arba stebėti sesiją gyvai.
Taip, audito žurnalo įvykiai eksportuojami į jūsų naudojamą SIEM.
Agentai diegiami Linux ir Windows serveriuose; atnaujinimams palaikomi Linux paketai ir Windows Update. Dėl konkrečių versijų parašykite mums.
Kainą ir apimtį aptariame bandomojo diegimo metu, įvertinę serverių skaičių ir jūsų aplinką.
Bandomasis diegimas
Parodysime, kaip veikia „Bastion“, aptarsime jūsų serverių ūkį, prieigos procesus ir bandomojo projekto apimtį.
Ieškome IT komandų ir MSP, kurios prižiūri 20 ir daugiau serverių.